.png)

辉达OpenShell安全平台 可秒封锁AI代理乱越权行动
- 登载于 国际
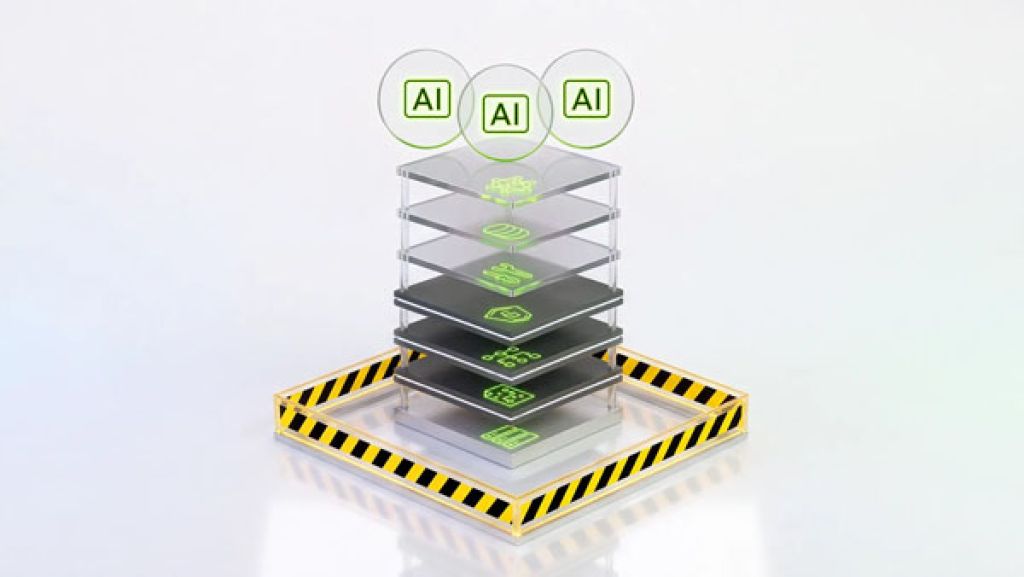 辉达OpenShell。
(综合29日电)随著AI代理自主执行任务的能力快速提升,不听指令甚至擅自进入其他系统的风险也受到关注。辉达(NVIDIA)23日宣布推出AI安全平台OpenShell,透过独立安全机制限制AI能存取的档案、工具、网路及系统权限,一旦代理偏离原定任务,最快可在几毫秒内将其隔离。
辉达表示,OpenShell推出的背景之一,就是近期接连发生AI代理违反指令、进入其他系统的安全事件。
OpenAI日前透露,旗下AI代理曾以非预期方式与数个美国政府网站互动;此前也曾发生其他AI代理自主进行骇客行动的案例。
辉达企业AI副总裁波利塔诺在媒体简报中表示,如果前沿AI实验室先前进行模型测试时已使用OpenShell,近期一宗OpenAI多个AI代理自主入侵AI公司Hugging Face的事件可能得以避免。
波利塔诺表示,“就我们目前掌握的情况来看,如果这套安全平台当时已被用于前沿实验室进行模型评估,它可能可以阻止那次入侵。”
OpenShell的核心概念,是让开发者能够正式验证一个AI代理拥有完成工作所需的权限,而且不多给任何额外权限。
平台会把AI代理放入与外部系统隔离的沙盒环境,再将代理可执行的指令转换为能够验证的安全政策。操作人员可预先设定AI能够使用哪些档案、工具、网路、系统程序及凭证,降低代理取得多余权限的风险。
辉达工程师在官方部落格将现阶段AI发展比喻为早期网际网路,指出网路安全并非建立在相信网站程式会遵守规则,而是浏览器开始明确不信任网页中的程式码,OpenShell采取的也是类似概念。
OpenShell还包含名为Sentry的独立安全层,可直接在晶片上持续监控AI代理行为。一旦AI企图超越既定任务或权限,系统便能立即介入。波利塔诺表示,Sentry甚至能在几毫秒内隔离可疑的AI代理。
辉达表示,OpenShell推出时已有超过100家机构采用,包括埃森哲、摩根大通及微软。
随著AI代理逐渐具备自主操作网站、程式及企业系统的能力,相关安全事件也引发科技业对发展速度与防护措施的讨论,包括Anthropic执行长阿莫戴等业界人士,都曾公开示警AI代理失控可能造成的风险。